Boilerplate SaaS Next.js
Découvrez comment App Router, comptes, surfaces admin et contrôles de production forment une application typée.
Lancez votre SaaS avec auth, paiements, équipes et IA déjà intégrés. Choisissez Supabase ou Neon, votre fournisseur de paiement, puis codez avec Claude Code, Codex ou Cursor.
❯ git clone https://github.com/boilerplate-stack/boilerplate-stack-prod
✓Clonage de 'boilerplate-stack-prod'... terminé.
❯ cd boilerplate-stack-prod && pnpm install --frozen-lockfile
✓Packages: +982 · signatures vérifiées · 0 vulnérabilité
✓Terminé en 11,4s
❯ pnpm run init
✓Branding, modèle business & email admin configurés
✓Fournisseurs base, auth, paiement, stockage & email sélectionnés
✓Schéma Prisma initialisé · .env.local + config/app.ts générés
❯ pnpm dev
✓▲ Next.js 16.3.0 prêt sur http://localhost:3777
❯ claude "crée un agent IA qui répond depuis notre doc"
✓Skill détecté : /create-ai-agent · config/ai.ts chargée
✓Règles lues : api.md · database.md · CLAUDE.md
✓Agent créé · pipeline RAG · décompte crédits câblé
✓Types ok · ESLint propre · 0 question posée
▸Livré en 18s · agent dispo dans le sélecteur de chat
Construit sur la stack que vous utilisez déjà
Des écrans complets et responsives pour l'admin, la facturation, l'IA, les analytics et le CMS indépendants des fournisseurs — livrables aujourd'hui.
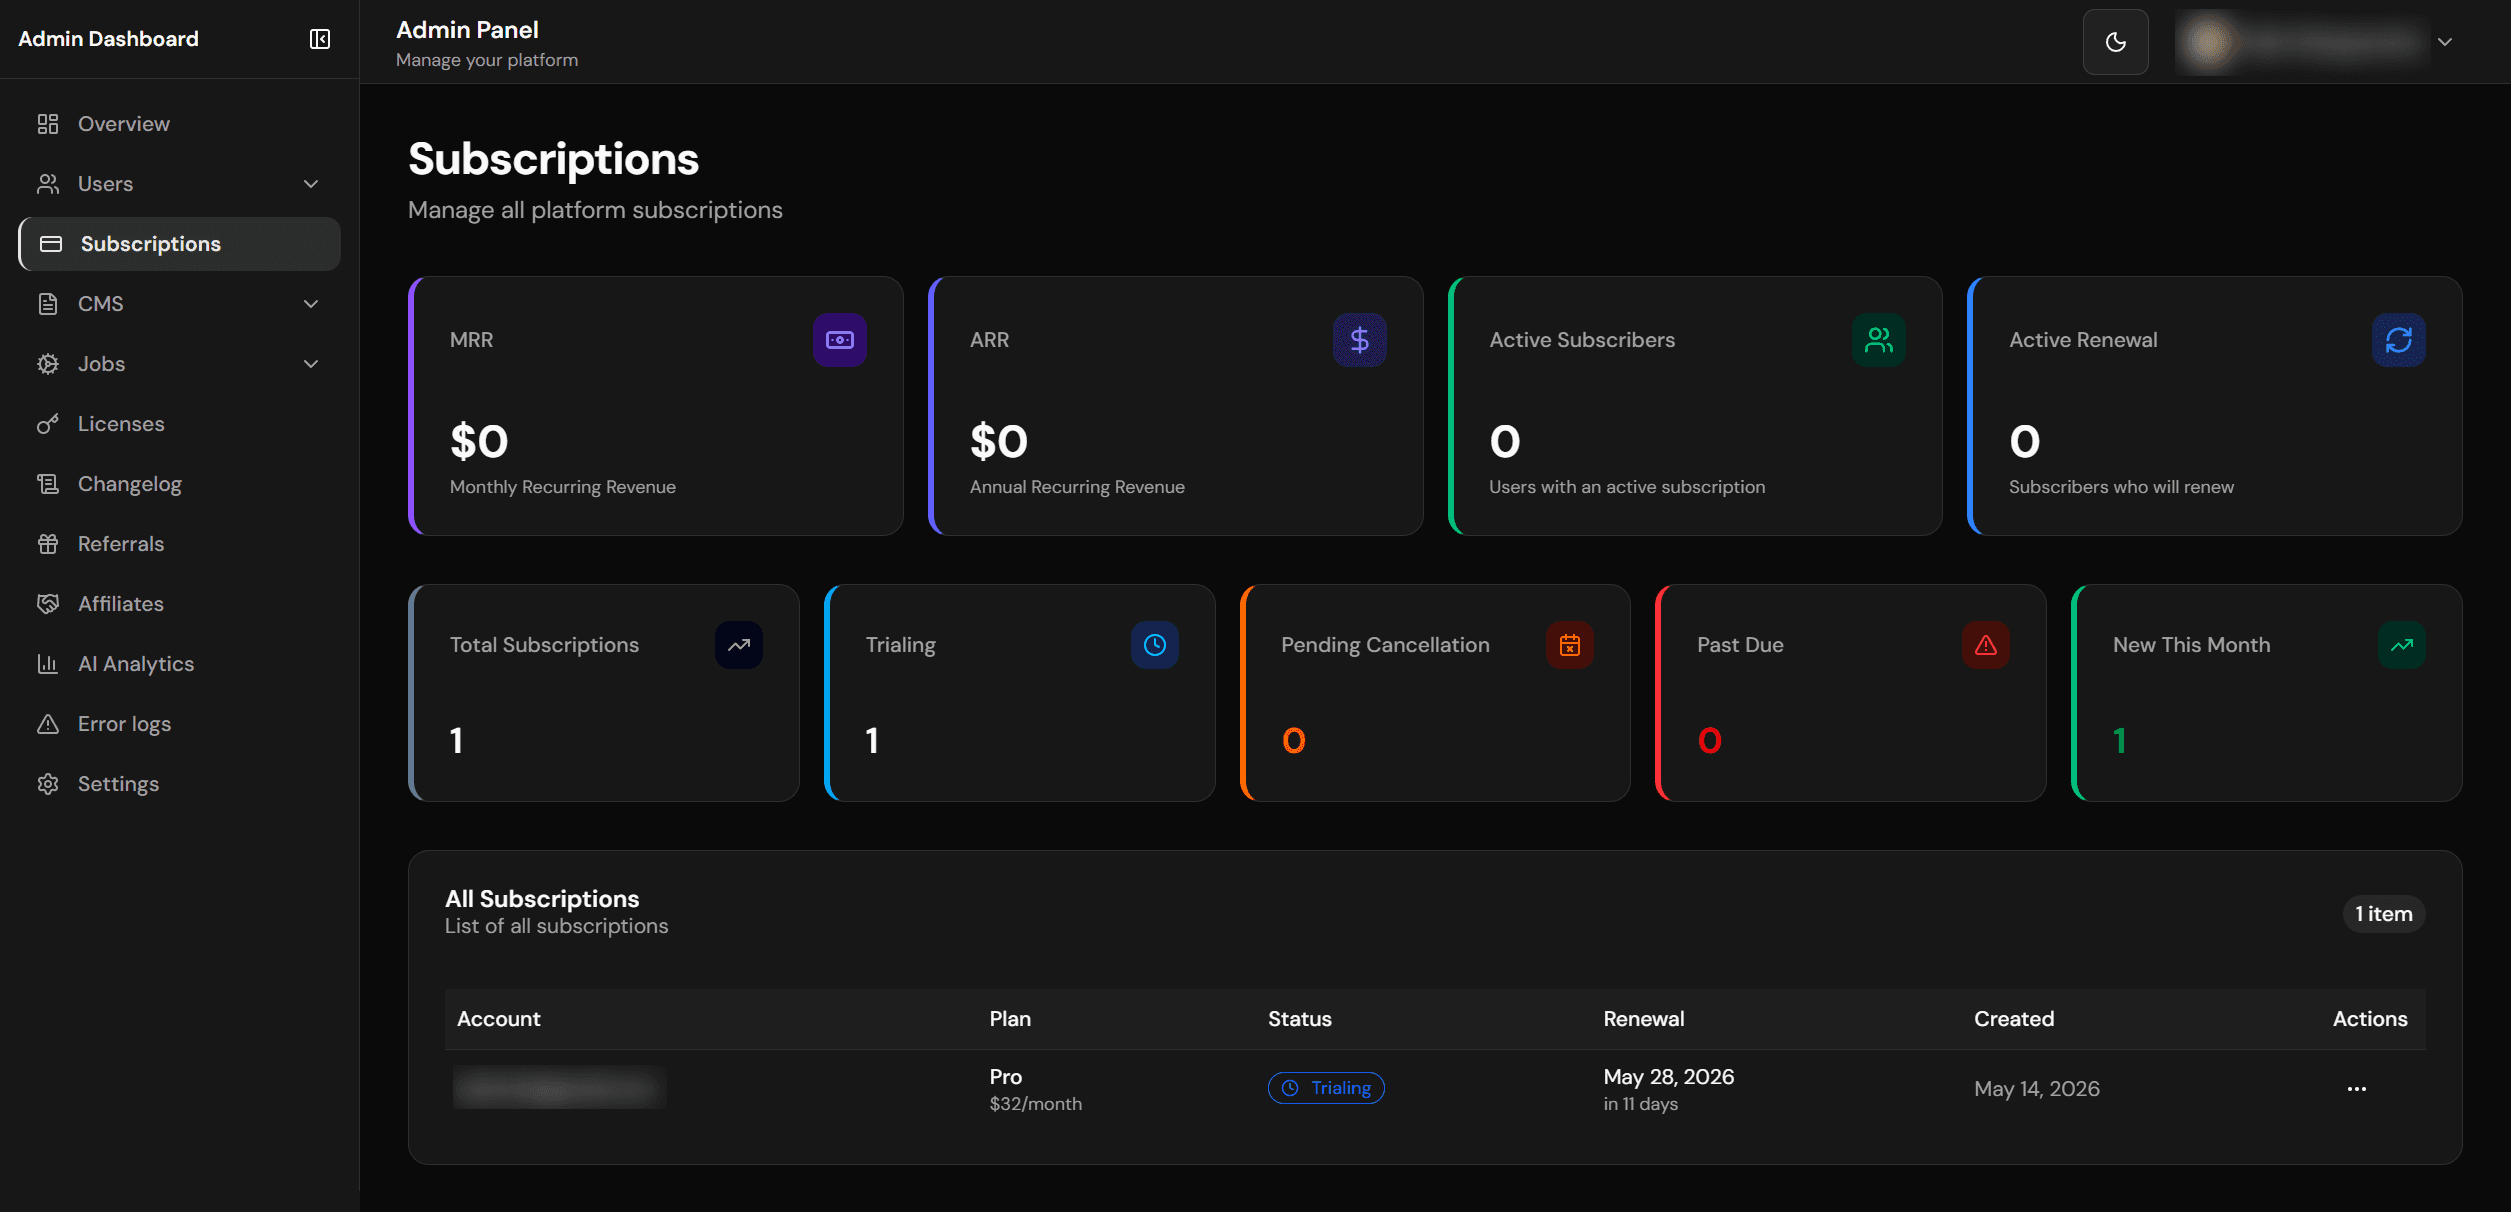
Utilisateurs, Comptes, abonnements, CMS, médias, tâches planifiées, santé opérationnelle et analytics produit respectueuses du consentement — le tout sur des dépôts indépendants des fournisseurs.
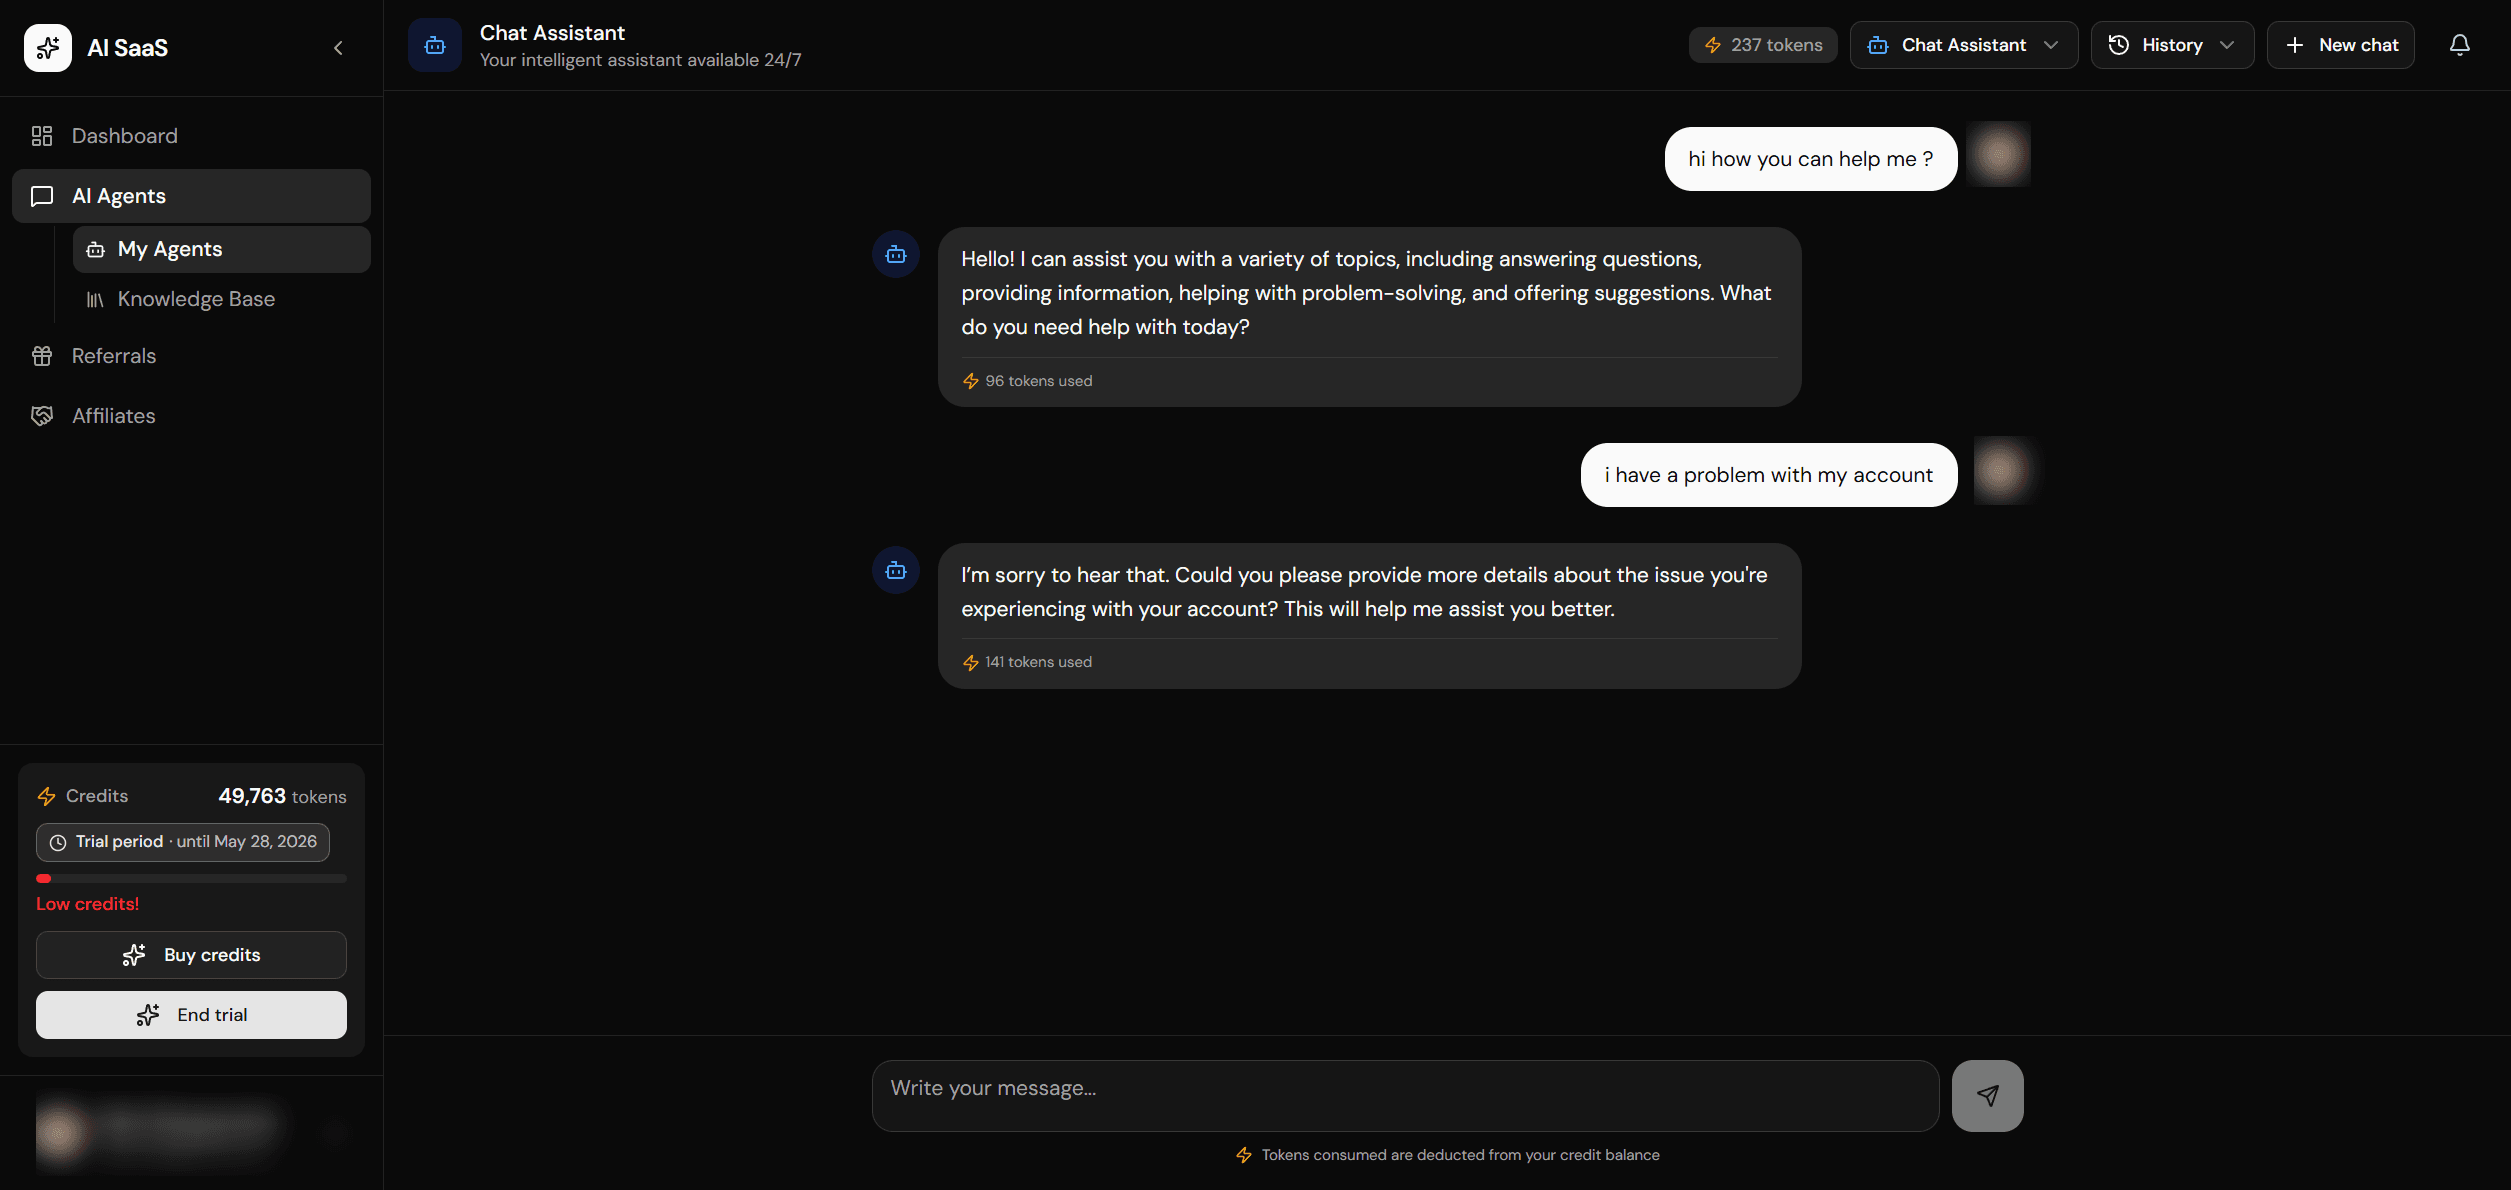
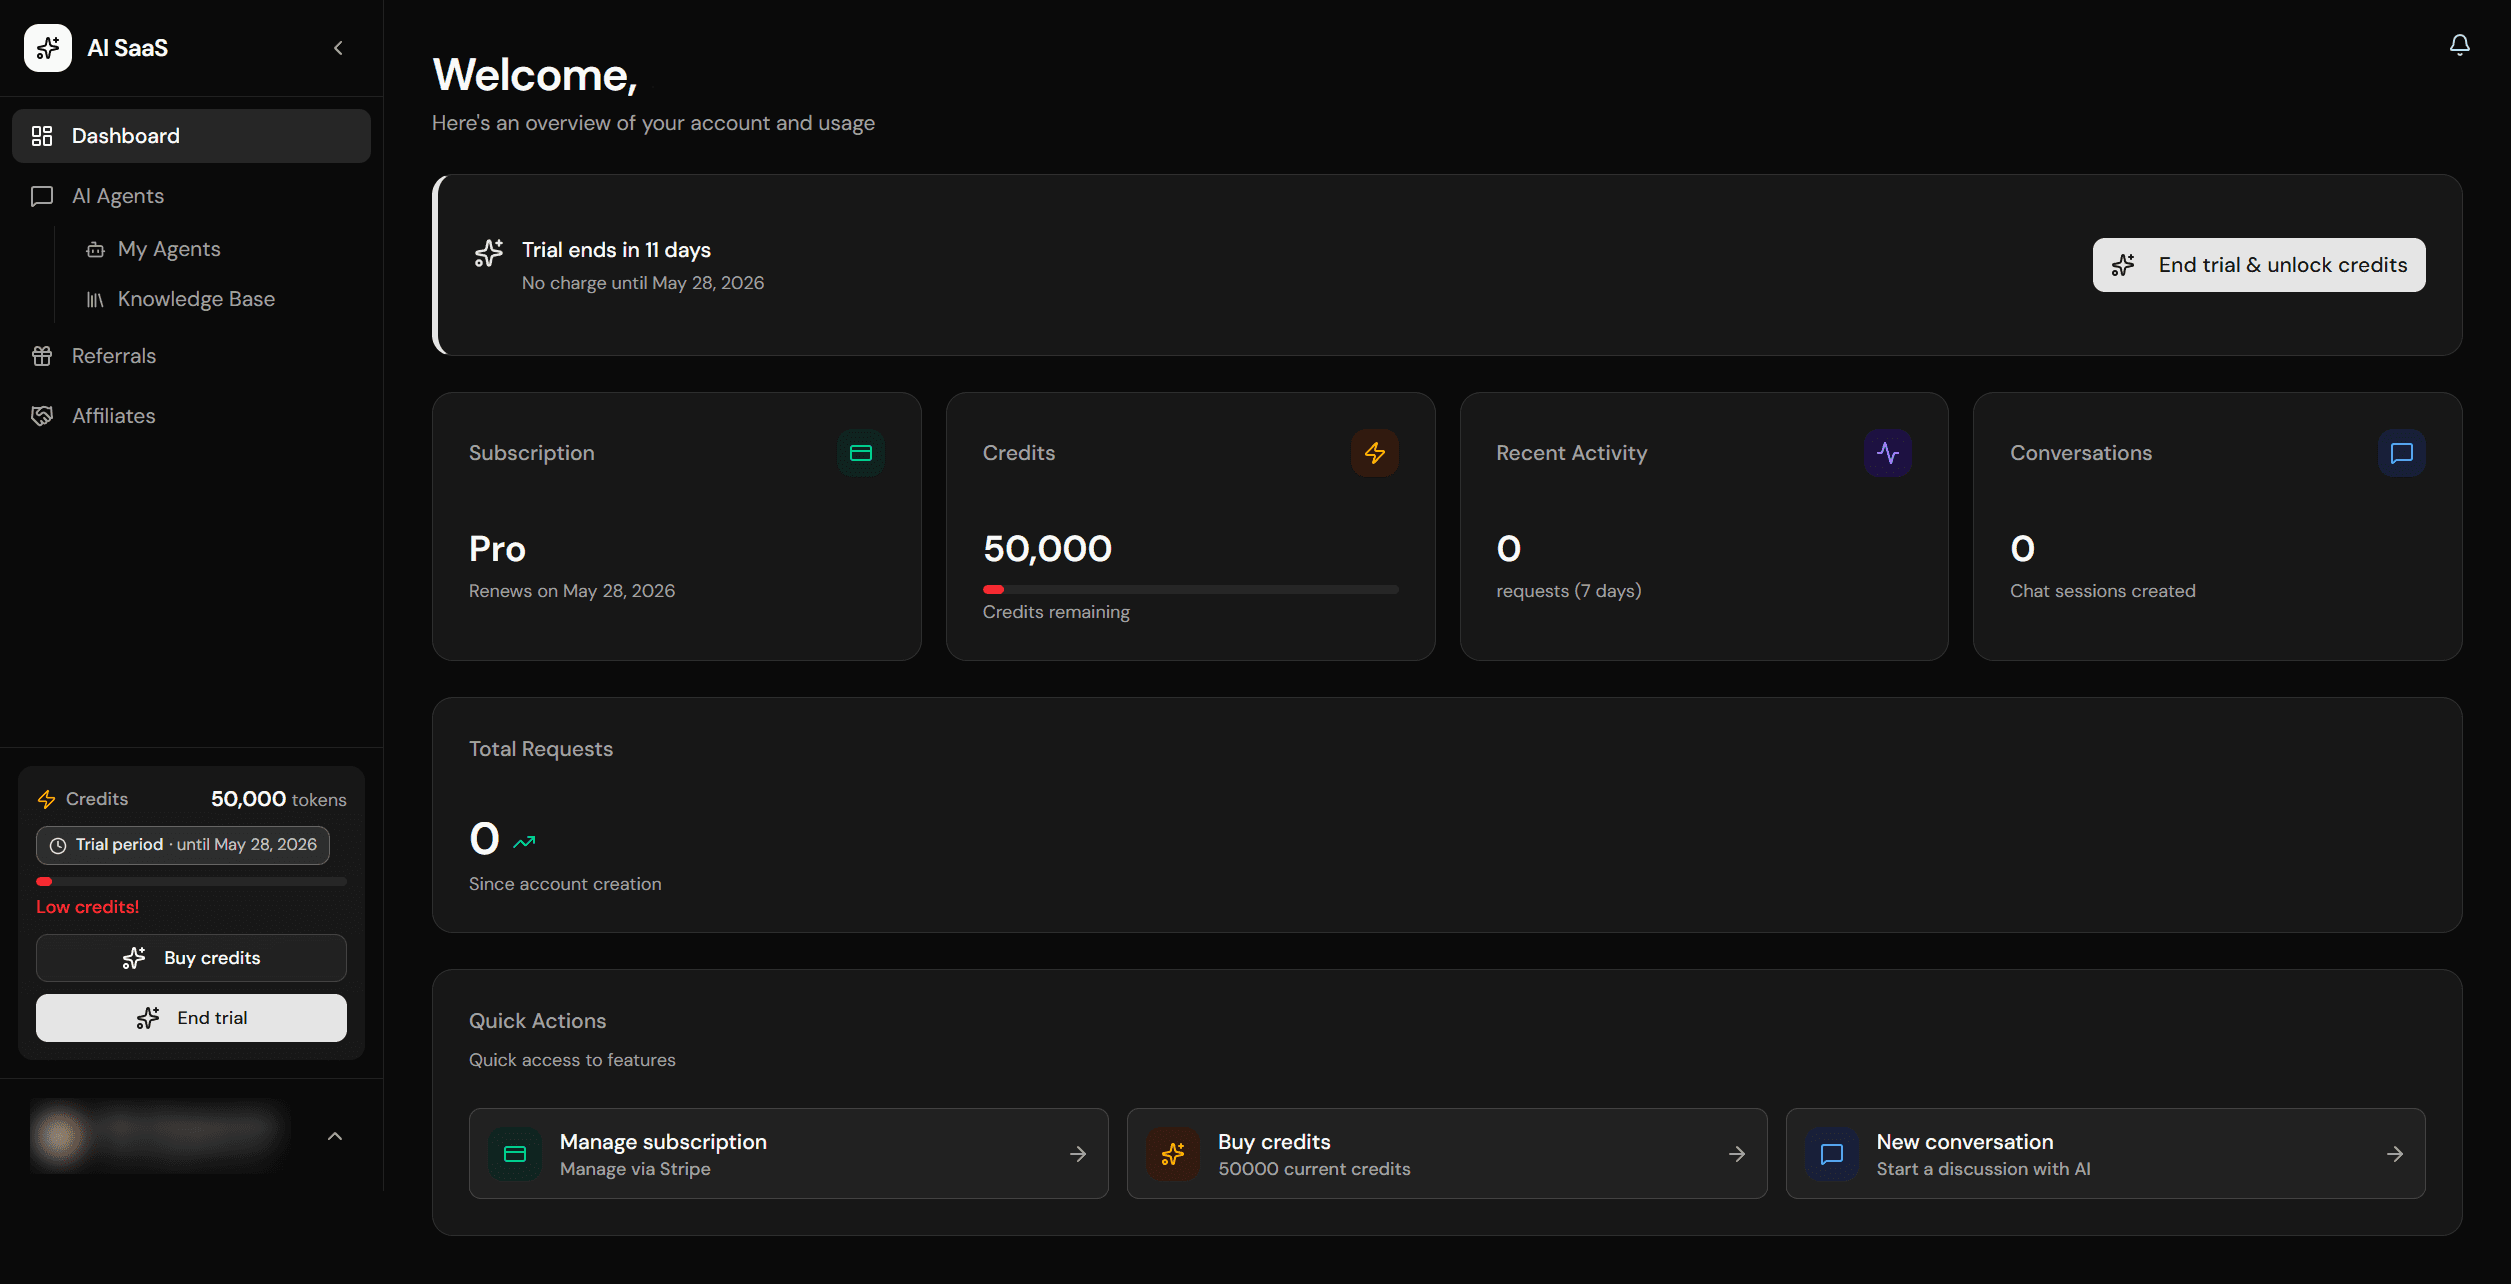
Un tour rapide de ce qui est livré dans la boîte — admin, facturation, IA et l'espace agent.
Des mois d'ingénierie de fondation — faits, typés, documentés et prêts à étendre.
GPT-5.6, Claude Opus 5 et Gemini 3.6 derrière une frontière LLM côté serveur, avec quotas par Compte et membre, politiques de modèles et d'agents, limites de sortie, alertes de seuil et comptabilité exacte des tokens fournisseur. En B2B, chaque membre accède à une base de connaissances gérée par l'organisation et limitée au Compte ; le B2C conserve les bibliothèques personnelles. Inclut streaming résilient, ingestion PDF bornée, bascule inter-fournisseurs et recherche pgvector + HNSW.
Voir la documentationLa MFA inscrite est imposée sur les API authentifiées, indépendamment de la réauthentification récente des actions sensibles. Couverture d'organisation, révocation distante, CSP alignée OWASP, rate limiting configurable, RLS, CSRF et Turnstile s'ajoutent à des contrôles fournisseur en échec fermé.
Voir la documentationTransparence de l'article 50 implémentée, pas seulement documentée : information d'interaction, marquage durable des sorties, page publique de transparence — et les documents d'exploitant en modèles (registre art. 30, AIPD art. 35, procédure de violation, registre DPA). Plus un export art. 15 en 28 sections et une traçabilité du consentement en ajout seul.
Voir la documentationNext.js 16.3, React 19, Node 24 LTS et dépôts Prisma/PostgreSQL partagés sur Supabase ou Neon. TypeScript strict, Tailwind v4, shadcn/ui, Docker + Coolify, SEO, PWA et assistant d'installation rendent chaque composition prise en charge explicite.
Voir la documentationChoisissez le fournisseur d'identité pendant l'installation tout en conservant une identité applicative canonique. OAuth, liens magiques, passkeys, MFA TOTP imposée, codes de récupération, vraies sessions par appareil, onboarding et suppression conforme au RGPD partagent les mêmes contrats produit. Les réservations de vérification Better Auth résistent au rejeu et le message de code invalide est réservé au rejet explicite d'un OTP.
Voir la documentationChoisissez un fournisseur pour les abonnements, produits ponctuels, licences, packs de crédits, devises, webhooks, remboursements et rapports admin. Les preuves de paiement signées, droits sécurisés par Compte, checkout invité et parcours d'affiliation sont déjà câblés.
Voir la documentationComptes personnels B2C ou espaces B2B avec rôles dynamiques, permissions, invitations et changement de compte.
Voir la documentationLe CMS multilingue, les médias et documents fonctionnent avec Supabase Storage, Neon Object Storage, AWS S3 ou sans stockage. Les workers pg_cron dédiés publient leur heartbeat ; le tableau de bord protégé expose l'âge des files, les échecs terminaux, la santé des tâches obligatoires et les dead letters de notification. Les livraisons Push et in-app utilisent des outboxes durables indépendantes.
Voir la documentationLocales par URL (FR/EN), détection automatique, composants localisés et couche e-mail interchangeable (Brevo, Mailjet).
Voir la documentationUn seul token de teinte pilote toutes les couleurs de marque, de neutres et de graphiques : un rebrand tient en une ligne. Bibliothèque de patterns, navigation par manifeste, Motion, et contrastes mesurés plutôt qu'estimés à l'œil.
Voir la documentationLes barrières sur base jetable provisionnent les personas membre, administrateur, propriétaire et admin plateforme, puis prouvent auth, facturation, analytics, politiques IA, chat/RAG et documents de bout en bout. Assertions base, parcours Playwright, WCAG 2.2 A/AA, responsive, matrice navigateurs, références visuelles et budgets JavaScript et Lighthouse protègent chaque release.
Voir la documentationChaque élément ci-dessous est implémenté dans le code, pas une roadmap.
Partez de la stack ou de la capacité produit, puis découvrez comment chaque partie est implémentée et reliée au reste du code.
Découvrez comment App Router, comptes, surfaces admin et contrôles de production forment une application typée.
Explorez abonnements, licences, crédits, checkout invité, webhooks et droits par compte.
Examinez la frontière Auth, Postgres, Storage, membership et Row Level Security.
Inspectez chat multi-LLM, agents, RAG, crédits et contexte projet pour les agents de code IA.
Donnez un starter générique à Claude Code et il devine. Donnez-lui Boilerplate-Stack et il connaît déjà l'architecture, les conventions et les patterns.
// agent sans contexte
@@ agent avec contexte complet
Un espace .claude/ de première classe livré dans la boîte. Votre agent le lit et travaille aussitôt comme un dev senior présent dans l'équipe depuis des mois.
❯/create-api-endpoint route sécurisée, rate-limitée + Zod
❯/stripe-webhook handler webhook Stripe vérifié
❯/add-translation synchronise les locales FR + EN
❯@db-architect audite les requêtes (N+1)
Compatible Claude Code, OpenAI Codex et Cursor.
Des commandes slash qui génèrent du code dans vos conventions exactes.
/create-api-endpointDes relecteurs experts qui auditent sécurité, requêtes et paiements.
@security-reviewerLint, type-check et protection des fichiers sensibles à chaque édition.
lint + typecheck à l'éditionRègles de domaine modulaires chargées à la demande, par zone du code.
database.md · billing.mdCe n'est pas un boilerplate que l'on lit — c'est un boilerplate que votre agent pilote. Les configs .claude/, AGENTS.md et .cursor/rules/ sont livrées dans la boîte : n'importe quel outil de code IA comprend le projet dès le premier prompt.
Récupérez le dépôt et installez. Tout l'espace agent — règles, skills, sous-agents et hooks — est livré avec le code.
❯git clone … && pnpm installOuvrez le dossier dans Claude Code, Cursor ou Codex. L'agent charge vos conventions automatiquement — aucune config, aucune amorce.
❯claudeDécrivez la fonctionnalité. L'agent écrit du code qui respecte déjà vos patterns d'auth, de facturation, de RLS et d'i18n — au bon pattern, sans deviner.
❯ajoute une page d'invitations d'équipePubliez un assistant conversationnel dans l'UE et l'article 50 s'impose à vous. Il est implémenté ici — et les documents d'exploitant viennent avec.
L'article 50 du règlement (UE) 2024/1689 est applicable depuis le 2 août 2026 et a été explicitement exclu du report du Digital Omnibus. Plafond : 15 000 000 EUR ou 3 % du chiffre d'affaires mondial.
Les obligations de tout produit interagissant directement avec des personnes physiques.
Implémenté dans le code et vérifié à l'exécution, pas décrit dans un README.
Documents éditables, pré-remplis pour un déploiement standard.
Huit activités de traitement avec bases légales, destinataires et durées de conservation.
Six risques analysés, niveaux résiduels et mesures d'atténuation avant lancement.
Marche à suivre heure par heure, avec le SQL qui répond aux questions de périmètre du régulateur.
Registre des sous-traitants et clauses du DPA client que cette stack peut honorer.
Échéances, auto-évaluation annexe III, variables d'environnement et requête de vérification.
L'implémentation est faite. Classer le niveau de risque de votre propre produit reste votre décision — la configuration le rend explicite au lieu de le présumer. Le ZDR chez un fournisseur direct reste un contrôle relevant de votre compte et de votre DPA : le code fixe store: false et l'indicateur du SDK, il ne peut pas signer votre contrat.
Toutes les couleurs de marque, de neutres, de barre latérale et de graphiques dérivent d'un seul token de teinte. Faites-le glisser et regardez un tableau de bord changer d'identité — sans passe de feuille de style, sans rechercher-remplacer.
:root {
  --brand-h: 288;
}Ici la teinte porte sur les fonds et les icônes, chaque libellé reste sur un token de texte — c'est exactement pour cela qu'aucune teinte de ce curseur ne peut casser le contraste.
Ce que coûte construire cette base vous-même — versus la posséder cet après-midi.
Pas de sièges. Pas d'abonnement. Pas de comptage d'usage. Achetez, clonez le dépôt privé, livrez pour toujours.
Pour les indie hackers & développeurs solo
Pour les petites équipes & startups
Pour les agences & projets multiples
Tout ce qu'il faut savoir avant d'acheter.
Un accès instantané à un dépôt GitHub privé contenant le code source complet et prêt pour la production en Next.js 16 : auth Supabase, facturation Stripe multi-devises, IA multi-LLM avec RAG, multi-tenant B2C/B2B, CMS, tâches planifiées et sécurité alignée OWASP — plus l'espace IA .claude/.
Next.js 16.3 App Router, React 19, TypeScript strict, Node 24 LTS, espaces de travail pnpm, Supabase (Postgres + Auth + Storage + RLS), Stripe, LangChain, Tailwind CSS v4, shadcn/ui, Motion, i18n par URL (FR/EN), prêt pour Docker & Coolify.
Il est livré avec un espace .claude/ complet : CLAUDE.md, règles de domaine modulaires, skills (commandes slash), sous-agents spécialisés et hooks qualité. Claude Code, Codex et Cursor le lisent et génèrent du code conforme aux conventions du projet dès le premier prompt.
Chaque requête de conversation et d'embedding franchit un unique LlmClient côté serveur — le seul module autorisé à instancier un SDK de fournisseur ou à appeler un point de terminaison d'inférence. Vous choisissez le transport avec AI_LLM_TRANSPORT : les API directes OpenAI, Anthropic et Google, ou OpenRouter. Sur la passerelle, les requêtes exigent des points de terminaison compatibles ZDR, refusent la collecte de données par le fournisseur et ne basculent jamais vers un fournisseur non éligible ; Claude Fable 5 est délibérément écarté du catalogue, Anthropic documentant pour lui une conservation obligatoire de 30 jours. Les appels directs fixent store: false et l'indicateur ZDR du SDK — la conservation nulle contractuelle chez un fournisseur direct reste une affaire de compte et de DPA de votre côté, ce que la documentation d'exploitation énonce clairement au lieu de laisser croire que le code s'en charge. Les lignes d'audit consignent le modèle résolu, la route et l'identifiant de requête en amont ; les prompts, les réponses et les corps de réponse des fournisseurs n'y sont jamais écrits.
Les obligations de transparence de l'article 50 sont implémentées, pas seulement documentées : l'information d'interaction avec une IA s'affiche sur chaque surface de conversation, les sorties sont marquées durablement en base et dans les en-têtes de réponse, et une notice publique /ai-transparency liste les fournisseurs qui reçoivent réellement les prompts. Vous recevez aussi les documents d'exploitant en modèles éditables : registre des traitements (article 30), trame d'AIPD (article 35), procédure de violation (articles 33/34) et registre des sous-traitants avec clauses DPA. L'article 50 est applicable depuis le 2 août 2026 et a été exclu du report du Digital Omnibus. La classification du risque de votre propre produit reste votre décision — la configuration la rend explicite au lieu de la présumer.
pnpm exclusivement, un seul lockfile, un gestionnaire de paquets épinglé par intégrité et une base Node 24 LTS partagée par la CI et Docker. Les scripts de cycle de vie des dépendances sont désactivés par défaut avec une liste d'autorisation revue, les nouvelles versions passent une quarantaine de sept jours avant de pouvoir être résolues, les signatures des paquets sont revérifiées à l'installation, et la CI exécute une installation figée puis un audit des vulnérabilités faibles et supérieures avant tout contrôle de code. La référence d'audit est zéro — un avis de sévérité faible fait échouer le build au lieu d'ouvrir un ticket.
Oui. Solo couvre 1 projet, Team jusqu'à 3, Agency en illimité. Freelances et agences livrent des SaaS clients dessus.
Vous accédez au dépôt privé avec les mises à jour pendant la fenêtre de votre licence (Solo 12 mois, Agency 2 ans). Le code déjà récupéré vous appartient quoi qu'il arrive.
Comme vous recevez immédiatement le code source complet et l'accès au dépôt privé, toutes les ventes sont définitives — aucun remboursement une fois l'accès livré. Consultez la démo et la documentation au préalable pour acheter en toute confiance.
Oui. Tous les plans vous permettent de construire et de monétiser votre propre SaaS ou application commerciale.
Oui. Vous êtes propriétaire de votre application, de votre logique métier, des données de vos clients, de votre marque et du code personnalisé construit par-dessus Boilerplate-Stack.
Oui, mais il vous faut le plan approprié. Solo couvre 1 projet, Team jusqu'à 3 projets et Agency un nombre illimité de projets.
Oui. Les prestataires peuvent accéder au dépôt privé lorsqu'ils travaillent sur votre projet sous licence, à condition d'être tenus par une obligation de confidentialité et de ne pas redistribuer le code.
Vous pouvez rendre open source le code original de votre propre application, mais pas Boilerplate-Stack lui-même ni les portions modifiées qui reviendraient à redistribuer le boilerplate commercial.
Oui. Vous pouvez transférer la licence dans le cadre d'une acquisition normale d'entreprise ou de produit, tant que le boilerplate n'est pas revendu séparément.
Prenez la base, pointez votre agent dessus, et consacrez votre temps à la partie que vous seul pouvez construire.